Supremo IT Security: podezřelé aktivity
Postup vychází z návodů a snímků Nanosystems archivovaných 15. 10. 2026. Nejde o zkoušku živé Console; názvy nabídek se mohou mezi verzemi lišit.
IT Security soustřeďuje upozornění z behaviorální analýzy uživatelů, zařízení a sítě. Pomůže vám vybrat nálezy k prověření a otevřít jejich podrobnosti. Následující postup je určen pro zařízení s aktivními funkcemi doplňku IT Security.
Krok 1: Zkontrolujte bezpečnostní Dashboard
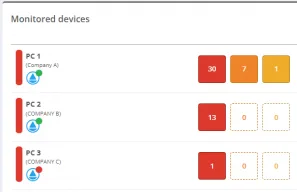
- Otevřete IT Security → Dashboard. V Monitored devices zkontrolujte sledovaná zařízení, jejich připojení ke Console a úrovně dopadu nálezů.
- Hvězdičkou si můžete označit nejvýše deset zařízení jako oblíbená. Na kartě Favorites získáte jejich podrobné přehledy. Výrobce popisuje také posouvající se zobrazení oblíbených počítačů, které lze pozastavit.
- Potřebujete-li zasáhnout na počítači, použijte jeho ikonu pro vzdálené připojení Supremo.
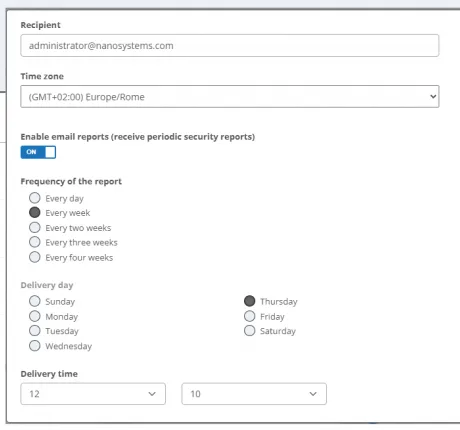
Přes Email notifications můžete zapnout pravidelný souhrn e-mailem a zvolit příjemce i četnost odesílání.
Krok 2: Projděte Suspicious Activities
- V IT Security → Suspicious Activities vyberte skupinu nebo počítač a podle potřeby úroveň dopadu či kategorii upozornění.
- U nálezu zkontrolujte zařízení, typ upozornění, datum záznamu, poslední výskyt a počet detekcí.
- Kliknutím na aktivitu otevřete podrobnosti. Pro další zpracování použijte Export do CSV nebo PDF.
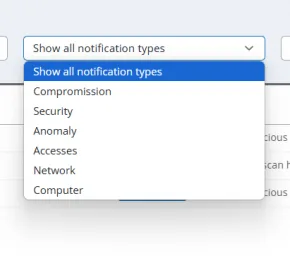
Výrobce rozlišuje kategorie přístupů a ověřování (Access), sítě (Network), událostí počítače (Computer), zabezpečení (Security), neobvyklého chování (Anomaly) a kompromitace (Compromise). Názvy kategorií se na starším snímku liší, například Accesses a Compromission. Použijte odpovídající kategorii ve své Console.
Krok 3: Doplňte kontrolu přes Activity Log
- Otevřete IT Security → Activity Log. Přehled obsahuje aktivity operačního systému vyhodnocené jako neobvyklé nebo podezřelé, nikoli úplný seznam všech systémových událostí.
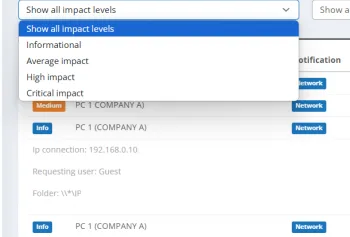
- Použijte filtry dopadu, skupiny a počítače. Snímek nabízí také úroveň Informational, zatímco text zdroje vyjmenovává střední, vysokou a kritickou úroveň. Řiďte se úrovněmi dostupnými ve své Console.
- Klikněte na záznam a zkontrolujte souvislosti: upozornění, čas záznamu, poslední výskyt a počet výskytů. Přes Export lze uložit CSV nebo PDF.
Tipy a omezení
Podle výrobce si behaviorální analýza během prvních 14 dnů vytváří profil chování zařízení a poté se dále přizpůsobuje. Tuto úvodní fázi zohledněte při vyhodnocování nálezů; zdroj ji nepopisuje jako záruku odhalení každého incidentu.
Doby uchování se liší: Suspicious Activities jeden měsíc, Activity Log jeden týden. Potřebné záznamy proto exportujte včas. Název „podezřelá aktivita“ berte jako podnět k prověření konkrétního záznamu.
Před nasazením ověřte kompatibilitu používané verze a podmínky doplňku pro své prostředí.
Kam dál
Navazují škodlivé IP, interní a citlivá spojení a monitoring zařízení. Přehled doplňku najdete na stránce Supremo IT Security.
Licence pro tento postup
Prohlédnout Supremo Professional. Pro doplněk pokračujte na Professional + IT Security; velikost doplňku musí odpovídat počtu monitorovaných zařízení. Požádat o zkušební licenci, nebo ověřit vhodnou licenci s PS Media.
Zdroje postupu
Postup vychází z dokumentace výrobce:
- Nanosystems — Monitor devices, detect threats, avoid critical issues — aktualizace 2026-01-19, archivováno 2026-10-15.
- Nanosystems — Analyze anomalous and suspicious behaviour — aktualizace 2025-10-09, archivováno 2026-10-15.
- Nanosystems — Check for anomalous operating system activities — aktualizace 2025-10-09, archivováno 2026-10-15.