Supremo IT Security: kontrola síťových spojení
Postup vychází z návodů a snímků Nanosystems archivovaných 15. 10. 2026. Nejde o zkoušku živé Console; názvy nabídek se mohou mezi verzemi lišit.
Tři síťové přehledy IT Security vám pomohou při prověřování neobvyklých spojení. Každý odpovídá na jinou otázku: kam počítač komunikoval, jaká spojení proběhla uvnitř sítě a do kterých kategorií patřily navštívené služby.
Krok 1: Prověřte spojení na škodlivé IP
- V IT Security → Malicious IPs vyberte skupinu nebo počítač. Přehled ukazuje spojení na IP označené jako škodlivé a podle výrobce také případy přesměrování portů mezi veřejnými adresami a zařízeními v síti.
- U záznamu zkontrolujte zdrojové zařízení, lokální a vzdálenou IP, program, poslední zaznamenaný čas, počet spojení na tutéž adresu v daný den a zemi vzdálené IP.
- Souhrn pomůže vybrat nejvíce vystavené počítače a nejčastější cíle. Přes Export uložte CSV nebo PDF pro další prověření.
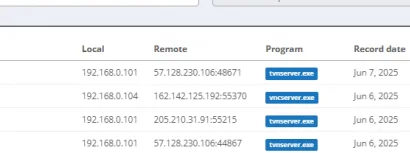
Klasifikace IP podle výrobce vychází z průběžně aktualizovaných mezinárodních seznamů. Záznamy se v tomto přehledu uchovávají jeden měsíc.
Krok 2: Zkontrolujte interní RDP, SMB a SSH
- Otevřete IT Security → Connections Overview a vyberte skupinu či počítač.
- Prohlédněte seznam zařízení a jejich spojení. Přepínače All connections, RDP Connections, SMB Connections a SSH Connections na snímku rozlišují jednotlivé přehledy.
- Prověřte zdroj, cíl, program a protokol zobrazeného spojení. Přes Export lze získat CSV nebo PDF.
Výrobce uvádí obnovu údajů každých pět minut. Rozsah záznamů ověřte na konkrétních spojeních ve své síti; přehled nepovažujte za úplný záznam veškerého síťového provozu.
Krok 3: Projděte přístupy k rizikovému obsahu
- Otevřete IT Security → Sensitive Connections.
- Použijte filtr kategorií, skupin a počítačů. Výrobce mezi sledovanými kategoriemi uvádí potenciálně nebezpečné weby, rizikovou zábavu, streamovací služby, cloudová úložiště a sociální sítě.
- U konkrétního řádku porovnejte kategorii, zařízení, hostitele a čas záznamu. Pro další zpracování použijte Export do CSV nebo PDF.
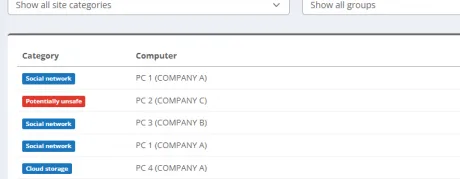
Údaje v Sensitive Connections se uchovávají jeden měsíc.
Tipy a omezení
Kategorie v Sensitive Connections označuje typ obsahu, sama nepotvrzuje bezpečnostní incident. U podezřelé komunikace porovnejte konkrétní program, zařízení a čas s ostatními přehledy IT Security. Návody těchto přehledů popisují zobrazení a export; neposkytují postup automatického blokování spojení.
Dobu uchování pro Connections Overview archivovaný návod neuvádí; potřebné záznamy exportujte včas.
Kam dál
Navazují podezřelé aktivity a Activity Log a síťový sken v RMM. Doplněk představuje stránka Supremo IT Security.
Licence pro tento postup
Prohlédnout Supremo Professional. Pro doplněk pokračujte na Professional + IT Security; velikost doplňku musí odpovídat počtu monitorovaných zařízení. Požádat o zkušební licenci, nebo ověřit vhodnou licenci s PS Media.
Zdroje postupu
Postup vychází z dokumentace výrobce:
- Nanosystems — Track connections to malicious IPs — aktualizace 2025-10-09, archivováno 2026-10-15.
- Nanosystems — Check all internal connections, RDP, SMB and SSH — aktualizace 2025-10-09, archivováno 2026-10-15.
- Nanosystems — Get maximum visibility on access to risky contents — aktualizace 2025-10-09, archivováno 2026-10-15.